
계정 보안 설정은 보통 비밀번호를 길게 바꾸는 일로 끝난다. 그런데 비밀번호에 요구되는 길이 자체가, 그 계정에 다른 인증 수단이 붙어 있는지에 따라 갈린다. 미국 표준기술연구소(NIST)가 2025년 8월 26일 확정한 디지털 신원 지침 개정본은 비밀번호를 단독으로 쓰는 경우의 하한을 15자로, 다른 요소와 함께 쓰는 경우를 8자로 따로 적었다.
2단계 인증도, 패스키도, 유출 통지도 안쪽에 갈림길이 하나씩 있다. 아래는 계정을 지키는 설정을 네 겹으로 나눠 겹마다 무엇이 갈리고 어디서 막히는지 정리한 것이다. 수치와 조문은 2026년 9월 기준으로 확인했다.
| 겹 | 내가 정하는 것 | 갈리는 축 | 근거 (기준 시점) |
|---|---|---|---|
| 1. 비밀번호 | 길이 | 단독 사용인가, 다른 요소와 함께인가 | NIST SP 800-63B-4 §3.1.1.2 (2025-08-26) |
| 2. 2단계 인증 | 두 번째 수단의 종류 | 문자(SMS) 경유인가, 암호학적 인증인가 | NIST SP 800-63B-4 §3.1.3.3·§3.2.9 (2025-08-26) |
| 3. 패스키 | 어디에 저장하나 | 클라우드 동기화형인가, 기기고정형인가 | FIDO Alliance 패스키 문서 · NIST SP 800-63B-4 §2.3.2 |
| 4. 유출 통지 | 통지를 못 받았을 때의 확인 경로 | 처리자가 유출을 인지했는가 | 개인정보 보호법 제34조 (통지 72시간) |
계정 보안 설정에서 비밀번호는 몇 자부터인가
비밀번호가 그 계정의 유일한 인증 수단이면 하한이 15자, 다른 인증 수단과 함께 쓰이면 8자다. 같은 지침 안에서 두 값이 따로 적혀 있다. 길이 요구가 두 배 가까이 벌어지는 이유는 단독으로 쓰이는 비밀번호가 뚫리면 그 뒤에 남는 관문이 없기 때문이다.
이 개정본에서 사라진 요구도 있다. 대소문자·숫자·특수문자를 섞으라는 문자 조합 규칙은 부과하지 않도록 바뀌었고, 주기적으로 바꾸게 하는 것도 금지됐다. 대신 침해 증거가 있으면 그때 강제로 바꾸게 하고, 새 비밀번호를 이미 유출된 목록과 대조하도록 요구한다. 비밀번호를 정할 때 보안 질문을 쓰게 하는 것도 금지 항목에 들어갔다.
이 의무는 서비스를 운영하는 쪽에 붙는 것이지 이용자에게 붙지 않는다. 다만 눈금으로는 쓸 수 있다. 90일마다 변경을 요구하면서 조합 규칙만 검사하는 서비스는 이 개정본이 권하지 않는 방향에 있고, 그런 계정일수록 두 번째 겹을 먼저 켜 두는 편이 낫다.
2단계 인증은 방식마다 무엇이 갈리나
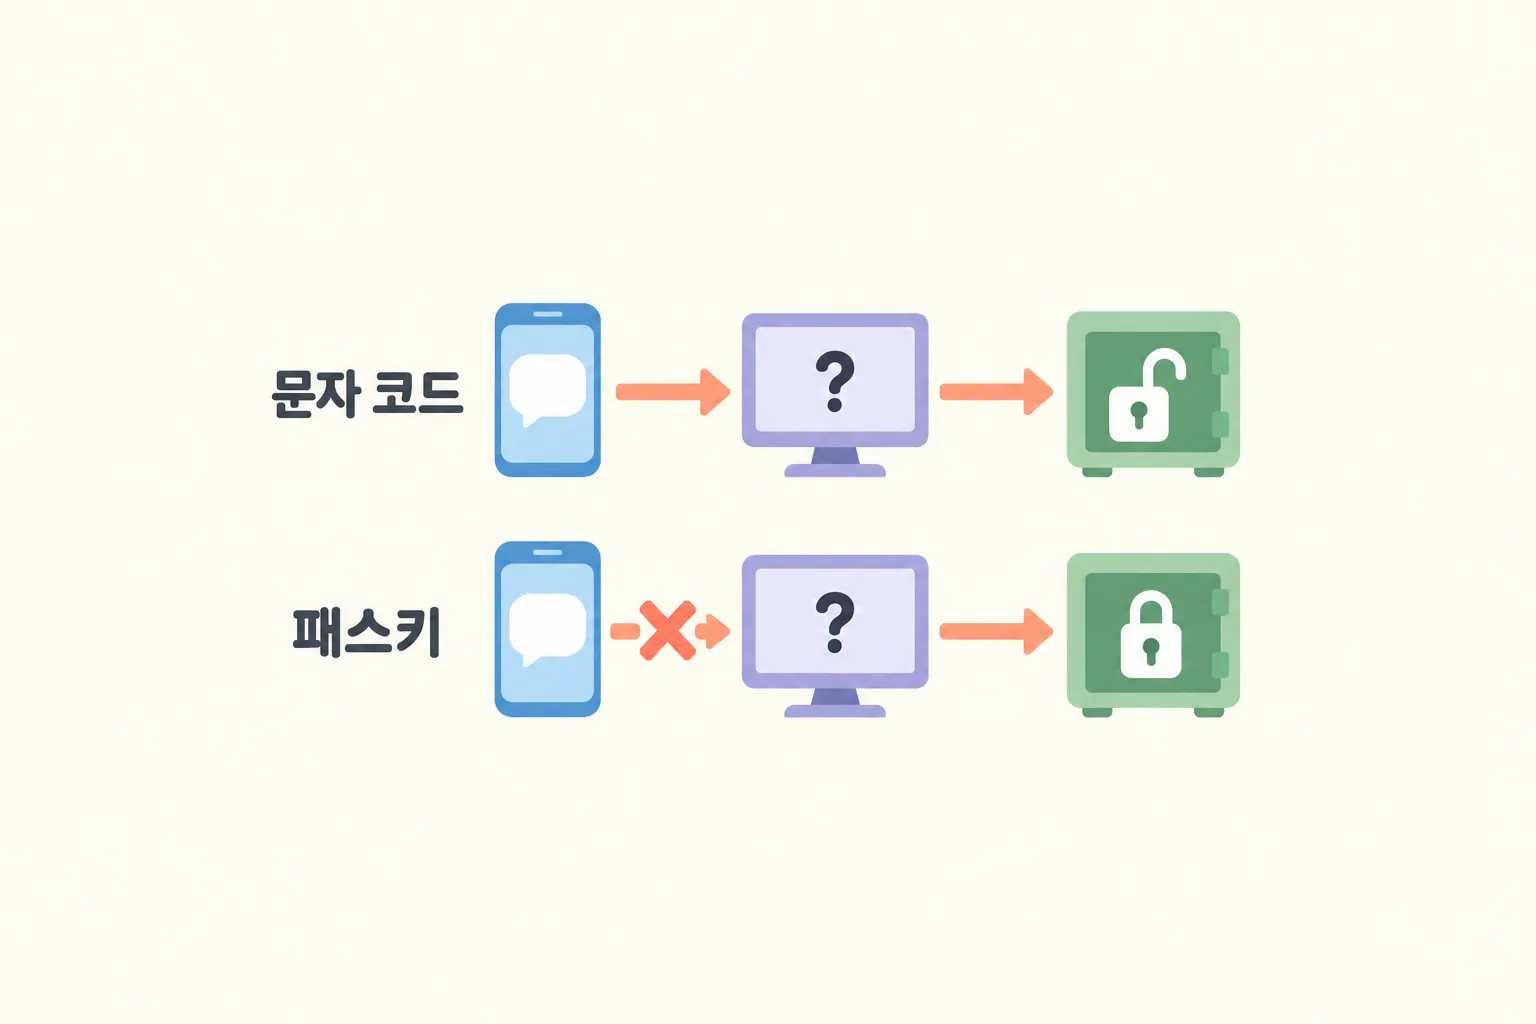
두 번째 수단의 종류에 따라 막아 주는 공격의 범위가 다르다. 위 지침은 공중전화망을 거치는 문자·음성 인증을 제한(restricted) 분류로 두고, 이 방식을 제공하는 서비스는 모든 이용자에게 다른 인증 수단을 함께 제공해야 한다고 적었다. 등록 전에 한계를 알려 주도록 하는 조항도 붙어 있다.
피싱 저항 여부는 방식에 따라 명시적으로 갈린다. 비밀번호와 일회용 코드(OTP), 대역외 인증은 피싱에 저항한다고 분류되지 않는다. 가짜 화면이 코드를 받아 그대로 진짜 서비스에 넘기면 코드 자체는 정상이기 때문이다. 문자로 온 코드를 요구하는 화면이 진짜인지 가려내는 일은 결국 사람이 하게 되는데, 그 판정 기준은 스미싱 문자 확인 쪽에 정리해 두었다.
| 두 번째 수단 | 피싱 저항 분류 | 걸리는 지점 |
|---|---|---|
| 문자·음성 코드 | 저항 분류 아님 | 공중전화망 경유라 제한 분류. 대체 수단 제공이 의무 |
| 인증 앱 일회용 코드 | 저항 분류 아님 | 코드를 중계하는 가짜 화면에는 그대로 통한다 |
| 패스키·보안키 (공개키 암호) | 저항 | 지원하는 서비스에서만 쓸 수 있다 |
대역외 인증에는 형식 요건도 붙는다. 값은 최소 6자리 십진수에 상당해야 하고, 인증이 10분 안에 끝나지 않으면 무효다. 문자 코드의 유효 시간이 짧은 것은 이 요건에서 나온다.
패스키는 동기화형과 기기고정형에서 무엇이 다른가
패스키는 공개키 암호를 쓰는 인증 수단이고, 저장 위치에 따라 두 갈래로 나뉜다. FIDO 얼라이언스 문서는 클라우드 서비스를 통해 기기 사이에서 동기화되는 것을 동기화형, 보안키처럼 한 기기를 떠나지 않는 것을 기기고정형으로 구분한다. 쓰는 느낌은 같지만 잃어버렸을 때와 옮길 때가 다르다.
지침 쪽에서 이 구분이 선으로 드러난다. 동기화되는 인증기는 가장 높은 보증 수준(AAL3)에 쓸 수 없다고 명시돼 있다. AAL3가 기기 밖으로 빼낼 수 없는 키를 요구하는데, 동기화는 그 키가 여러 기기에 복제되는 것을 전제하기 때문이다. 동기화형이 약하다는 뜻이 아니라 그 아래 수준까지가 범위라는 뜻이다.
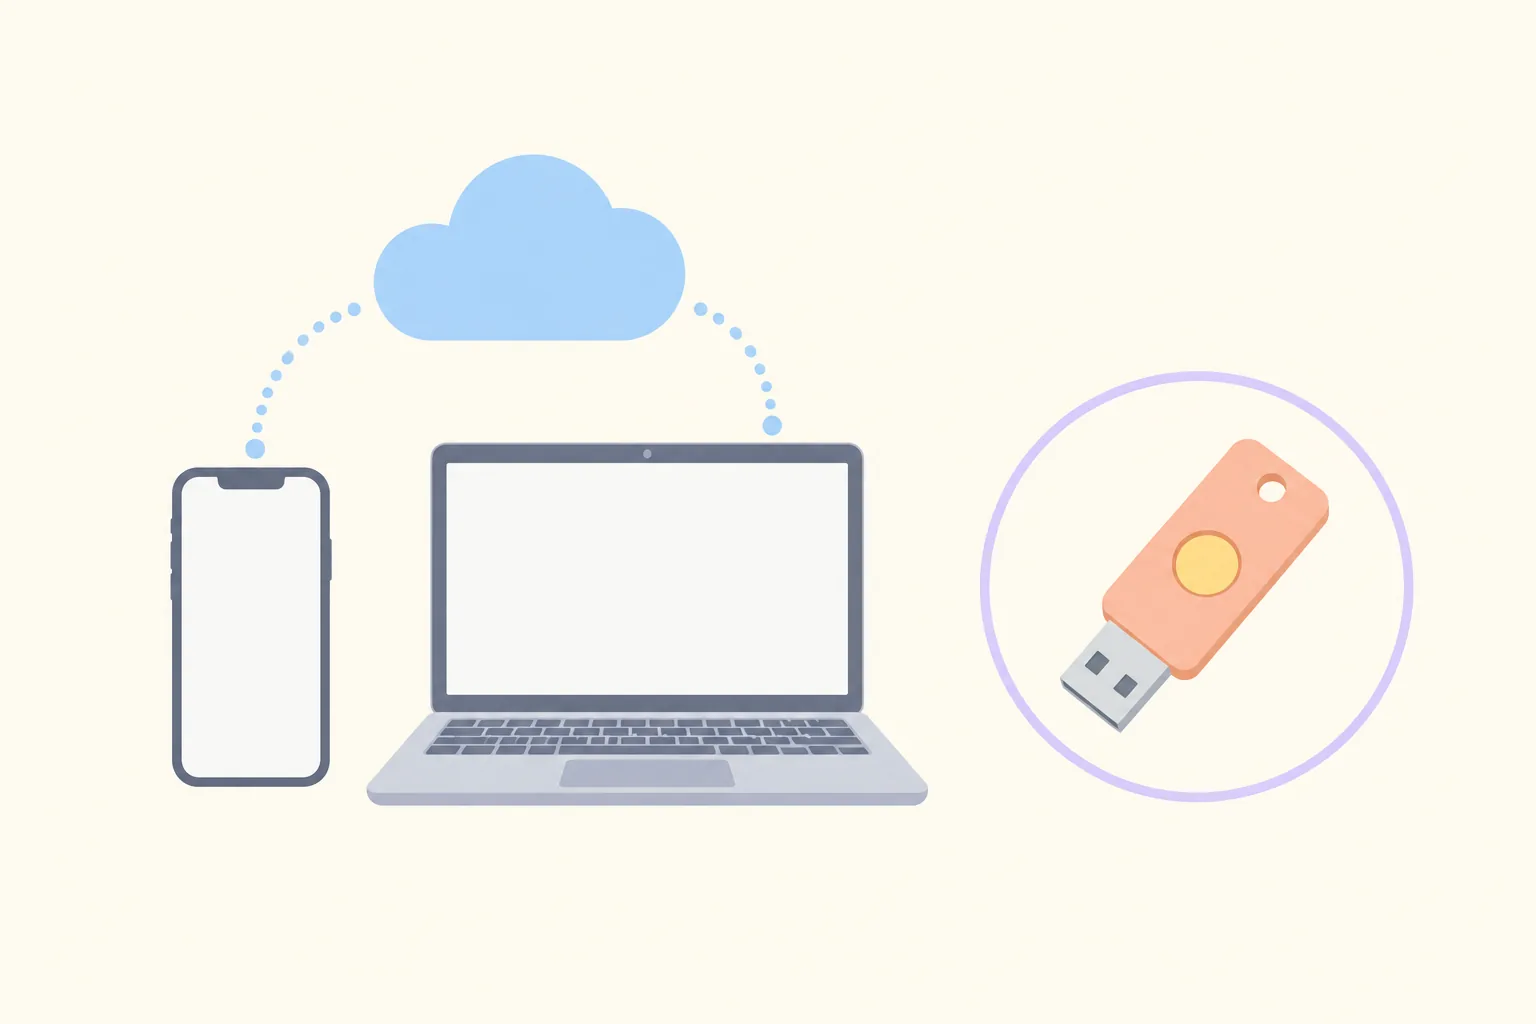
동기화형을 쓸 때 실제로 옮겨 가는 것은 관문의 위치다. 패스키가 애플·구글·마이크로소프트의 자격증명 관리자나 외부 비밀번호 관리자에 들어가므로, 그 제공자 계정 하나가 여러 서비스의 열쇠를 함께 쥔다. 그래서 그 계정만은 보안키처럼 더 강한 수단으로 따로 잠그는 편이 구조에 맞는다. 기기를 바꿀 때 따라오는 것과 다시 만들어야 하는 것은 패스키 기기 변경에 정리해 두었다.
유출 통지가 오지 않는 경우에는 무엇을 하나
개인정보 보호법 제34조 제1항은 개인정보가 유출된 것을 알게 된 때부터 72시간 이내에 정보주체에게 알리도록 한다. 이 통지는 인원 수와 무관하게 적용된다. 통지에는 다섯 가지가 들어가야 한다.
- 분실·도난·유출된 개인정보의 항목
- 유출된 시점과 경위
- 피해를 최소화하기 위해 이용자가 할 수 있는 방법과 정보
- 처리자의 대응 조치와 피해 구제 절차
- 신고를 접수하는 담당 부서와 연락처
감독기관에 하는 신고는 조건이 따로 있다. 1천 명 이상의 정보주체에 관한 유출, 민감정보나 고유식별정보의 유출, 개인정보처리시스템에 대한 외부로부터의 불법적인 접근에 의한 유출 가운데 하나에 해당하면 72시간 안에 개인정보보호위원회나 한국인터넷진흥원에 신고한다. 기업 쪽에서 이 요건과 제재가 어떻게 맞물리는지는 개인정보 유출 과징금 쪽 기준에 있다.
여기서 이용자 입장의 빈틈이 하나 남는다. 통지는 처리자가 유출을 알게 된 때를 기산점으로 삼으므로, 처리자가 아직 인지하지 못한 유출은 통지가 오지 않는다. 그래서 통지를 기다리는 것과 별도로 스스로 확인하는 경로가 필요하다. 개인정보보호위원회와 한국인터넷진흥원이 운영하는 털린 내 정보 찾기 서비스(kidc.eprivacy.go.kr)는 이메일 인증을 거친 뒤 아이디·이메일과 비밀번호가 다크웹 등에서 불법 유통된 이력이 있는지 알려 주고, 유출이 확인되면 그 계정을 쓰는 사이트의 비밀번호를 바로 바꾸도록 안내한다.
정리하면
계정 보안 설정은 네 겹이고, 겹마다 갈림길이 하나씩 있다. 비밀번호는 단독으로 쓰는지에 따라 15자와 8자로 갈리고, 2단계 인증은 문자 코드인지 공개키 암호인지에 따라 피싱 저항 분류가 갈리고, 패스키는 동기화형인지 기기고정형인지에 따라 닿을 수 있는 보증 수준이 갈린다. 네 번째 겹은 내가 켜는 설정이 아니라 남이 보내는 통지라서, 오지 않는 경우를 전제로 확인 경로를 하나 알아 두는 것이 그 겹의 몫이다.
순서를 하나만 고른다면 비밀번호 관리자나 플랫폼 계정처럼 여러 열쇠를 함께 쥔 계정을 먼저 잠그는 쪽이다. 나머지 계정의 두 번째 겹은 그 위에 얹힌다.