
명의도용 방지는 한 번 신청으로 끝나지 않는다. 내 이름으로 휴대폰이 개통되는 것, 대출이 실행되는 것, 계좌가 비대면으로 열리는 것은 각각 다른 기관의 다른 서비스가 막는다. 하나를 걸어 두어도 나머지 자리는 열려 있다.
개인정보 유출 통지를 받으면 대개 비밀번호부터 바꾼다. 계정 보안 설정의 네 겹이 로그인을 지키는 일이라면, 이 글은 그다음 — 내 이름으로 새 계약이 만들어지는 것을 막는 자리를 다룬다.
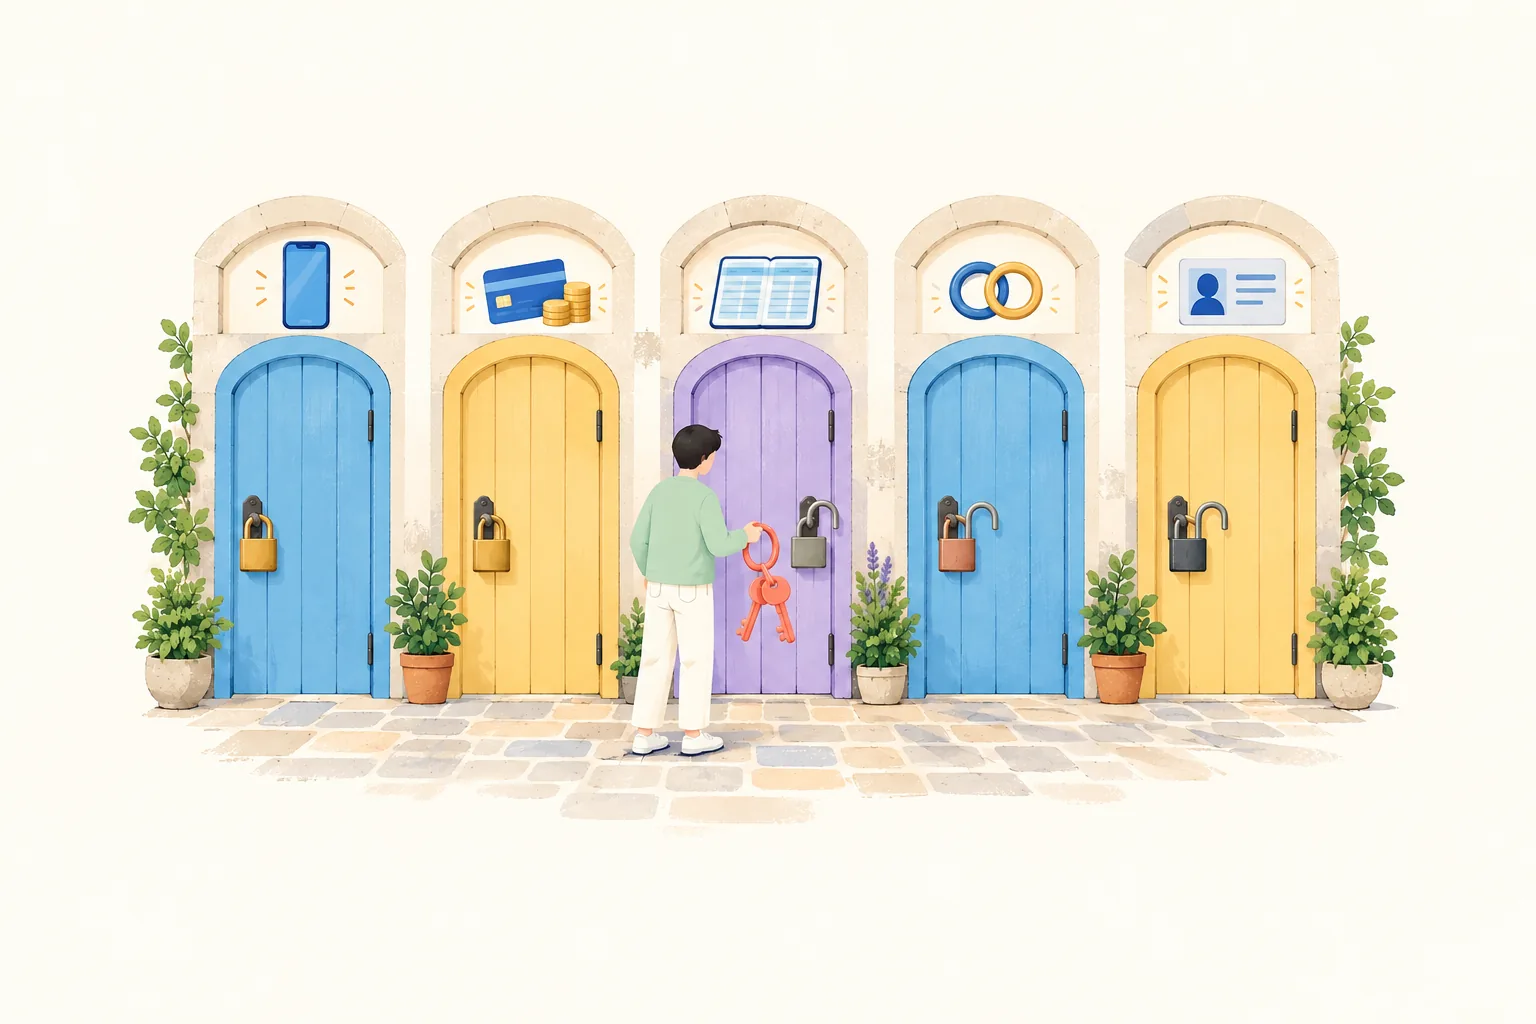
명의도용 방지는 어디서 각각 막히나
금융위원회가 2026년 10월 6일 낸 개인정보 유출 2차 피해 안내와 한국정보통신진흥협회(KAIT) 안내를 맞대면 차단 자리가 다섯으로 나뉜다. 통신은 KAIT가, 나머지 넷은 금융권이 맡는다.
| 막는 자리 | 서비스 이름 | 무엇이 막히나 | 시작 |
|---|---|---|---|
| 휴대폰 개통 | 가입제한서비스 (엠세이퍼) | 남이 내 이름으로 하는 이동전화 신규가입·명의변경 | 전기통신사업법 제32조의6 근거 |
| 대출·카드 | 여신거래 안심차단 | 신용대출·카드론·신용카드 발급·할부금융·예적금 담보대출 등 비대면 여신거래 | 2024-08-23 |
| 계좌 개설 | 비대면 계좌개설 안심차단 | 수시입출식 계좌의 비대면 신규 개설 | 2025-03-12 |
| 계좌 연결 | 오픈뱅킹 안심차단 | 고른 금융회사 계좌의 오픈뱅킹 등록·출금·조회 | 2025-11-14 |
| 금융 전반 본인확인 | 개인정보노출자 사고예방시스템 | 내 명의의 신규 계좌개설·신용카드 발급 (금융회사에 실시간 공유) | 금융감독원 파인에서 등록 |
금융위원회는 대출·계좌·오픈뱅킹 세 가지를 묶어 「3단계 금융거래 안심차단」이라 부른다. 2025년 10월 말 기준 가입자는 여신거래 안심차단이 약 318만명, 비대면 계좌개설 안심차단이 약 252만명이다. 대출은 막아 두고 계좌 개설은 열어 둔 사람이 적어도 66만명이라는 뜻이다.
통신 쪽은 무엇을 확인하고 무엇을 거나
KAIT의 명의도용방지서비스(엠세이퍼)는 세 가지로 나뉜다. 조회일 기준으로 내 이름의 이동전화·유선전화·유료방송 가입을 보여 주는 가입사실현황조회, 새 회선이 열리거나 명의가 바뀌면 문자로 알리는 알림, 그리고 남이 이동전화를 새로 가입하지 못하게 하는 가입제한서비스다. KAIT는 이 서비스를 대국민 무료서비스로 안내한다.
신청은 엠세이퍼 홈페이지, PASS 앱, 카카오뱅크 앱, 통신사 직영점에서 할 수 있다. 조회부터 해 두면 이미 내 이름으로 열린 회선이 있는지가 먼저 보인다. 가입제한은 그다음이다.
금융 쪽 안심차단은 무엇을 같이 멈추나
안심차단은 거래를 막는 서비스라 내가 쓰려던 거래도 함께 막는다. 금융위원회 자료가 직접 적은 부작용과 해제 조건은 이렇다.
| 서비스 | 신청하는 곳 | 같이 멈출 수 있는 것 | 해제 |
|---|---|---|---|
| 여신거래 안심차단 | 거래 금융회사 영업점·내계좌한눈에·은행 앱 | 내가 하려던 비대면 대출·카드 발급 | 영업점 방문, 해제 뒤 바로 거래 가능 |
| 비대면 계좌개설 안심차단 | 영업점·은행 앱·어카운트인포 | 내가 앱으로 새 수시입출식 계좌를 여는 일 | 영업점 방문, 해제 뒤 바로 개설 가능 |
| 오픈뱅킹 안심차단 | 영업점·어카운트인포 앱·은행 앱 | 오픈뱅킹을 쓰는 간편결제·지역사랑상품권 구매 | 영업점에서 대면 본인확인을 거친 경우에만 |
오픈뱅킹 안심차단만 해제가 대면으로 묶여 있다. 사기범이 무단으로 풀지 못하게 하려는 것이라고 금융위원회는 설명한다. 간편결제를 자주 쓰면 어느 금융회사에 걸지를 먼저 고르는 것이 순서다. 오픈뱅킹 안심차단은 가입 사실을 금융회사가 연 1회 문자나 이메일로 다시 알린다.
이 다섯 가지가 막지 못하는 것
차단 서비스는 새로 만들어지는 계약을 막는다. 이미 열려 있는 계좌에서 돈이 빠져나가는 것, 사칭 문자에 속아 내가 직접 이체하는 것은 이 다섯 자리 밖이다.
- 이미 쓰고 있는 계좌와 카드는 안심차단의 대상이 아니므로, 비밀번호와 2단계 인증으로 따로 지킨다.
- 여신거래 안심차단은 비대면 여신거래를 막는다고 적혀 있으므로, 대면 창구 거래까지 막는다고 읽지 않는다.
- 비대면 계좌개설 안심차단의 대상은 수시입출식 계좌이므로, 다른 상품의 개설까지 막힌다고 단정하지 않는다.
- 가입제한서비스는 이동전화 가입을 막는 것이므로, 유선전화·유료방송은 가입사실현황조회로 확인한다.
- 사칭 문자의 링크를 누르는 일은 어느 차단으로도 막히지 않으므로, 스미싱 문자 확인 순서를 따로 익혀 둔다.
금융위원회 안내는 같은 자리에서 금융회사와 당국은 유출 안내나 피해보상을 이유로 인터넷 주소를 보내지 않는다고 적었다. 피해가 의심되면 경찰청 통합대응단(1394)에, 돈이 이미 빠져나갔으면 112나 금융회사 콜센터에 지급정지를 요청한다.
유출 통지를 받은 날 거는 순서
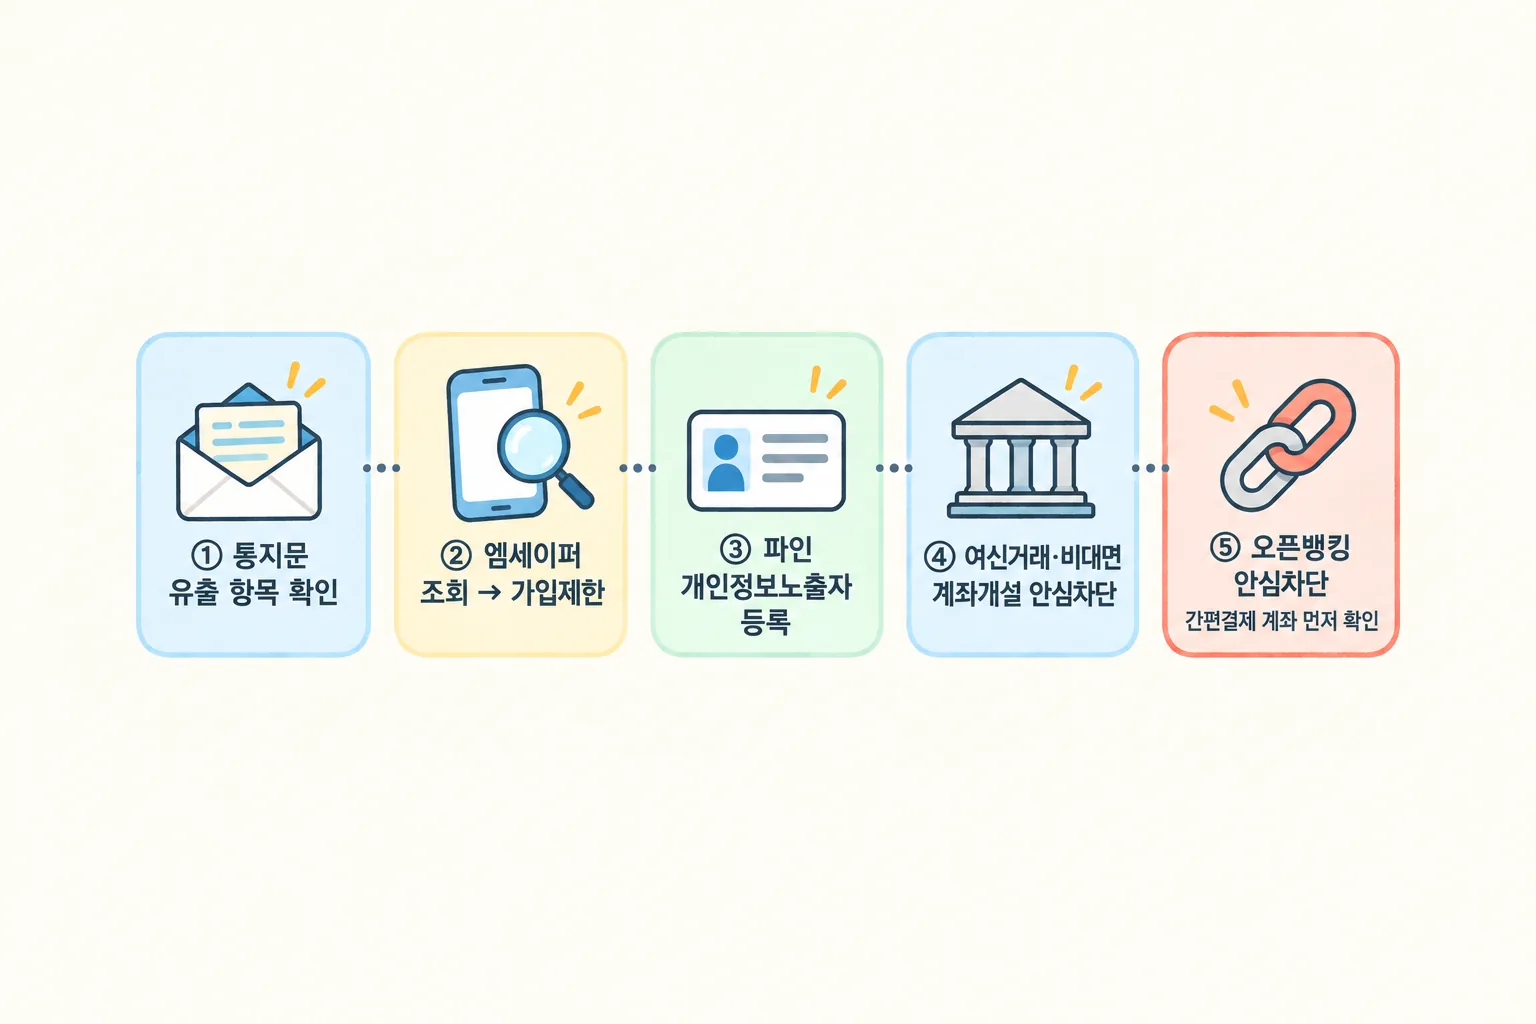
금융권 해킹 사례처럼 통지가 한꺼번에 오는 때일수록 무엇이 유출됐는지부터 본다. 통지문의 유출 항목에 따라 명의도용 방지를 걸 자리가 달라진다.
- 통지문에서 유출 항목을 확인한다 — 주민등록번호, 휴대폰 번호, 계좌번호, 신분증 사본 중 무엇이 있는지.
- 엠세이퍼의 가입사실현황조회로 내 이름의 회선을 확인하고, 모르는 회선이 없으면 가입제한을 건다.
- 주민등록번호나 신분증 사본이 유출 항목에 있으면 파인의 개인정보노출자 사고예방시스템에 등록한다.
- 대출·카드와 비대면 계좌개설 안심차단을 건다 — 은행 앱 하나에서 둘 다 신청할 수 있는지 먼저 본다.
- 오픈뱅킹 안심차단은 간편결제에 쓰는 계좌를 빼고 걸지, 다 걸지 정한 뒤 신청한다.
참고
- 금융위원회 「최근 금융권 개인정보 유출사고에 따른 보이스피싱·스미싱 등 피해에 주의하세요」(2026-10-06) — https://fsc.go.kr/po010101/87882
- 금융위원회 「오픈뱅킹 안심차단서비스 시행」(2025-11) — https://www.fsc.go.kr/edu/news/85684
- 금융위원회 「비대면 계좌개설 안심차단 서비스 시행」(2025-03-12) — https://www.fsc.go.kr/no010101/84123
- 금융위원회 「여신거래 안심차단 서비스 시행(8.23일)」(2024-08-23) — https://www.fsc.go.kr/no010101/82947
- 한국정보통신진흥협회(KAIT) 명의도용방지서비스 안내 — https://kait.or.kr/user/MainMenuList.do?cateSeq=8&menuSeq=130
- 정책브리핑 「명의 도용 휴대전화 불법 개통, 모바일 PASS앱으로 막는다」 — https://www.korea.kr/news/policyNewsView.do?newsId=148921763